



SQL Injection là gì? Đây là kỹ thuật tấn công khai thác lỗ hổng truy vấn SQL để truy cập, sửa đổi hoặc xóa dữ liệu trái phép. Vậy mục đích của hình thức tấn công này là gì và làm thế nào để phòng chống hiệu quả? Cùng Nhân Hòa tìm hiểu chi tiết trong bài viết dưới đây.
Tấn công SQL Injection là gì?
SQL Injection (SQLi) là một kỹ thuật tấn công bảo mật cho phép kẻ gian chèn các đoạn mã SQL độc hại vào ô nhập liệu hoặc tham số của ứng dụng web, nhằm lừa hệ quản trị cơ sở dữ liệu thực thi các câu lệnh ngoài ý muốn.
Lỗi SQL Injection có thể ảnh hưởng đến các ứng dụng sử dụng hệ quản trị cơ sở dữ liệu như MySQL, PostgreSQL, Microsoft SQL Server và Oracle Database. Vì vậy, việc xây dựng truy vấn an toàn và kiểm soát quyền truy cập là yếu tố quan trọng để bảo vệ website trước nguy cơ này.
SQL Injection hoạt động như thế nào?
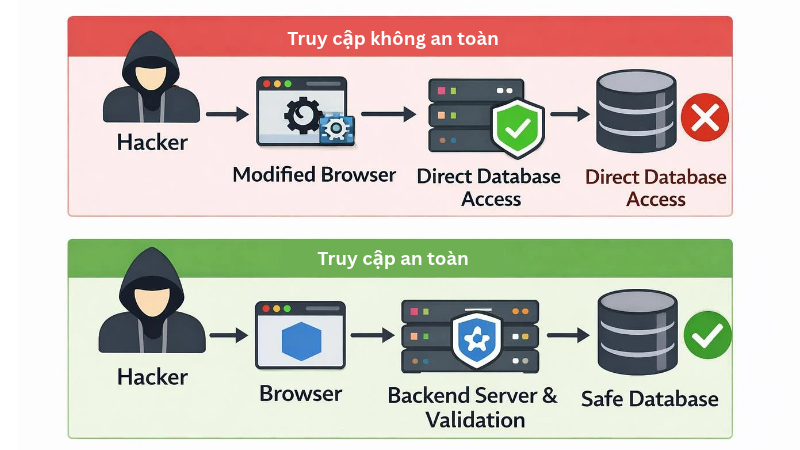
SQLi attack khai thác điểm yếu trong quá trình ứng dụng tiếp nhận dữ liệu và chuyển dữ liệu đó thành câu lệnh truy vấn cơ sở dữ liệu.
Thông thường, khi người dùng nhập thông tin vào biểu mẫu đăng nhập, tìm kiếm sản phẩm hoặc tra cứu dữ liệu, ứng dụng sẽ xử lý thông tin và gửi truy vấn SQL đến cơ sở dữ liệu. Nếu dữ liệu đầu vào được ghép trực tiếp vào câu lệnh, kẻ tấn công có thể lợi dụng điểm yếu này để thay đổi điều kiện hoặc logic truy vấn.
Quá trình tấn công thường diễn ra qua các bước:
- Xác định điểm nhập dữ liệu: Tìm các chức năng có tương tác với cơ sở dữ liệu, chẳng hạn biểu mẫu đăng nhập, thanh tìm kiếm hoặc bộ lọc thông tin.
- Thử nghiệm dữ liệu đầu vào: Gửi các giá trị được thiết kế để kiểm tra cách ứng dụng xử lý dữ liệu và phản hồi của hệ thống.
- Khai thác lỗ hổng: Nếu truy vấn SQL được xây dựng không an toàn, dữ liệu đầu vào có thể làm thay đổi cách câu lệnh được thực thi.
- Thực hiện hành vi trái phép: Tùy lỗ hổng và quyền được cấp, kẻ tấn công có thể truy cập, sửa đổi hoặc xóa dữ liệu trong cơ sở dữ liệu.
Không phải mọi website có chức năng đăng nhập hay tìm kiếm đều tồn tại lỗ hổng SQL Injection. Nguy cơ phụ thuộc chủ yếu vào cách ứng dụng xây dựng truy vấn, xử lý dữ liệu và phân quyền cho tài khoản cơ sở dữ liệu.
>>> Xem thêm: Layer 7 DDoS là gì? Dấu hiệu và cách phòng chống
Các dạng tấn công SQL Injection phổ biến
Các dạng tấn công SQL Injection phổ biến được chia thành 3 nhóm chính dựa trên cách kẻ tấn công tương tác và nhận dữ liệu từ máy chủ cơ sở dữ liệu:
In-band SQL Injection (SQLi trực tiếp / Cổ điển)
Đây là loại phổ biến và dễ khai thác nhất, khi kẻ tấn công sử dụng cùng một kênh giao tiếp (ví dụ: HTTP Response) để vừa gửi lệnh SQL độc hại vừa nhận lại kết quả trực tiếp.
- Error-based SQLi: Kẻ tấn công cố tình tạo ra các câu lệnh gây lỗi từ máy chủ cơ sở dữ liệu để ép hệ thống trả về thông báo lỗi chi tiết, từ đó suy ra cấu trúc hoặc tên bảng/cột của database.
- Union-based SQLi: Lợi dụng toán tử UNION trong SQL để ghép kết quả của câu truy vấn gốc với một câu truy vấn do kẻ tấn công tự thêm vào, nhằm trích xuất dữ liệu từ các bảng khác.
Inferential (Blind) SQL Injection (SQLi suy luận / Mù)
Xảy ra khi ứng dụng không hiển thị trực tiếp dữ liệu từ cơ sở dữ liệu ra giao diện web (không có kết quả trả về hay thông báo lỗi rõ ràng). Kẻ tấn công phải gửi các payload và suy luận câu trả lời dựa trên hành vi hoặc thời gian phản hồi của hệ thống.
- Boolean-based (Blind) SQLi: Gửi các câu truy vấn có điều kiện dạng True/False và quan sát sự thay đổi nhỏ trong phản hồi của trang web (nội dung hiển thị khác đi hoặc giữ nguyên) để đoán từng ký tự dữ liệu.
- Time-based (Blind) SQLi: Kẻ tấn công chèn thêm lệnh tạm dừng (ví dụ: hàm SLEEP() trong MySQL) vào câu truy vấn. Nếu trang web phản hồi chậm hơn một khoảng thời gian nhất định, kẻ tấn công biết rằng điều kiện câu lệnh là đúng.
Out-of-band SQL Injection (SQLi ngoài băng tần)
Loại này ít phổ biến hơn và chỉ thực hiện được khi một số tính năng đặc biệt (như máy chủ DNS hoặc UNC path) được bật trên hệ thống cơ sở dữ liệu. Kẻ tấn công không dùng chung kênh HTTP để nhận dữ liệu, thay vào đó ép database gửi dữ liệu nhạy cảm ra ngoài qua một kênh khác như truy vấn DNS hoặc ghi vào tệp tin mà họ kiểm soát.
>>> Xem thêm: HTTP Flood là gì? Cách giảm thiểu tấn công website
Tác hại của SQL Injection attack đối với website
Tấn công SQLi gây ra những hậu quả cực kỳ nghiêm trọng đối với website và hệ thống doanh nghiệp, bao gồm việc mất dữ liệu, chiếm quyền kiểm soát hệ thống và tổn thất lớn về tài chính. Các tác hại chính của hình thức tấn công này bao gồm:
- Rò rỉ và đánh cắp dữ liệu nhạy cảm: Hacker có thể truy cập toàn bộ cơ sở dữ liệu để lấy cắp thông tin tài khoản, thẻ tín dụng và dữ liệu cá nhân khách hàng.
- Xóa hoặc sửa đổi dữ liệu trái phép: Kẻ tấn công có thể thực thi lệnh để thay đổi, phá hủy các bảng dữ liệu quan trọng và làm gián đoạn kinh doanh.
- Chiếm quyền quản trị: Vượt qua xác thực để đăng nhập dưới quyền Administrator mà không cần mật khẩu.
- Kiểm soát máy chủ cơ sở dữ liệu: Thực thi lệnh hệ điều hành (OS Command Execution) để kiểm soát toàn bộ server hoặc lây lan mã độc.
- Tấn công từ chối dịch vụ (DoS): Gửi truy vấn nặng làm quá tải, khiến website treo hoặc ngừng hoạt động.
- Thiệt hại tài chính và uy tín: Mất lòng tin người dùng, đối mặt án phạt và tốn kém chi phí khắc phục sự cố.
Cách phòng chống SQL Injection hiệu quả
Để phòng chống SQLi, cần ngăn dữ liệu đầu vào làm thay đổi câu lệnh SQL, đồng thời hạn chế quyền truy cập và tăng cường bảo vệ website. Các biện pháp quan trọng gồm:
Sử dụng Prepared Statements và Parameterized Queries
Đây là biện pháp cốt lõi để phòng chống SQL Injection. Thay vì ghép trực tiếp dữ liệu người dùng vào câu lệnh SQL, lập trình viên sử dụng truy vấn tham số hóa để tách biệt câu lệnh và dữ liệu đầu vào. Nhờ đó, dữ liệu được xử lý như giá trị thay vì mã SQL cần thực thi.
Sử dụng ORM Framework đúng cách
ORM như Hibernate, Sequelize hoặc Entity Framework hỗ trợ thao tác với cơ sở dữ liệu thông qua các đối tượng và phương thức có sẵn, giúp giảm việc viết SQL thủ công. Tuy nhiên, ORM không tự động loại bỏ mọi nguy cơ SQL Injection; các truy vấn SQL tự viết vẫn cần sử dụng tham số an toàn.
Kiểm tra dữ liệu đầu vào
Kiểm tra dữ liệu ngay tại máy chủ theo định dạng, kiểu dữ liệu và giá trị được phép. Ví dụ, trường tuổi chỉ nhận số nguyên trong phạm vi hợp lệ. Không nên chỉ dựa vào việc lọc ký tự đặc biệt để chống SQL Injection, vì cách này không đủ tin cậy nếu đứng riêng lẻ.
Giới hạn quyền truy cập cơ sở dữ liệu
Tài khoản mà ứng dụng sử dụng để kết nối cơ sở dữ liệu chỉ nên có những quyền cần thiết cho chức năng tương ứng, thay vì sử dụng tài khoản quản trị như root hoặc admin. Điều này giúp hạn chế thiệt hại nếu kẻ tấn công khai thác được lỗ hổng.
Ẩn thông báo lỗi SQL chi tiết
Không hiển thị trực tiếp thông báo lỗi cơ sở dữ liệu, tên bảng hoặc cấu trúc truy vấn trên website. Thay vào đó, cung cấp thông báo dễ hiểu cho người dùng và lưu thông tin lỗi ở phía máy chủ để phục vụ việc kiểm tra, khắc phục sự cố.
Sử dụng Web Application Firewall (WAF)
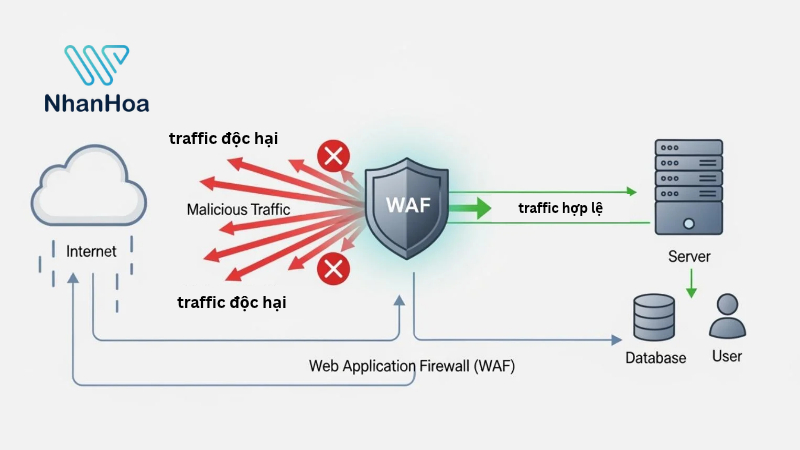
Sử dụng WAF giúp phát hiện và ngăn chặn sớm các chuỗi payload SQL Injection độc hại ngay từ lớp mạng trước khi đi vào ứng dụng.
Bảo vệ website trước SQL Injection cùng Nhân Hòa WAF
Chủ động bảo vệ website trước SQL Injection và các cuộc tấn công ở tầng ứng dụng với Nhân Hòa WAF. Giải pháp hỗ trợ lọc lưu lượng truy cập, phát hiện và ngăn chặn các yêu cầu độc hại, góp phần tăng cường bảo mật và duy trì hoạt động website ổn định.
Lợi ích của dịch vụ WAF Nhân Hòa
- Phát hiện và ngăn chặn SQL Injection: Hỗ trợ nhận diện, chặn các yêu cầu có dấu hiệu chèn mã SQL độc hại.
- Ngăn chặn tấn công web phổ biến: Tăng cường bảo vệ trước các nguy cơ như Cross-Site Scripting (XSS).
- Bảo vệ website 24/7: Hỗ trợ giám sát và lọc lưu lượng truy cập đáng ngờ.
- Tăng cường bảo mật ứng dụng: Bổ sung lớp bảo vệ cho ứng dụng web trước khi yêu cầu đến máy chủ.
>>> Đăng ký sử dụng Nhân Hòa WAF miễn phí tại đây!
[FAQs] Câu hỏi thường gặp về tấn công SQL Injection
Website sử dụng HTTPS có phòng chống được SQLi không?
HTTPS mã hóa dữ liệu truyền giữa trình duyệt và máy chủ, nhưng không ngăn chặn lỗ hổng SQL Injection trong quá trình xử lý truy vấn cơ sở dữ liệu. Website vẫn cần triển khai các biện pháp bảo mật ở tầng ứng dụng.
SQL Injection thường nhắm vào những vị trí nào trên website?
Các vị trí thường bị nhắm đến gồm biểu mẫu đăng nhập, thanh tìm kiếm, bộ lọc dữ liệu và các tham số trên URL có liên quan đến truy vấn cơ sở dữ liệu.
Bao lâu nên kiểm tra lỗi SQL Injection một lần?
Nên kiểm tra định kỳ và sau các thay đổi quan trọng về mã nguồn, plugin, thư viện hoặc kiến trúc ứng dụng, đặc biệt trước khi triển khai lên môi trường thực tế.
Lời kết
SQL Injection là lỗ hổng bảo mật có thể khiến website bị truy cập trái phép, rò rỉ hoặc mất dữ liệu. Để giảm thiểu rủi ro, doanh nghiệp cần ưu tiên truy vấn tham số hóa, kiểm soát quyền cơ sở dữ liệu và kết hợp WAF để tăng cường bảo vệ ứng dụng web.
Giải pháp thiết kế website trọn gói giúp doanh nghiệp hiện diện chuyên nghiệp và phát triển kinh doanh trực tuyến dễ dàng hơnThu hút khách hàng mới và xây dựng thương hiệu uy tín

 Tầng 4, Tòa 97–99 Láng Hạ, Phường Đống Đa, Thành phố Hà Nội
 Điện thoại:
 Mail: sales@nhanhoa.com
 Phản ánh chất lượng dịch vụ: