



Layer 7 DDoS là gì mà có thể khiến website bị gián đoạn, thậm chí không thể truy cập? Cùng Nhân Hòa tìm hiểu cách thức hoạt động, dấu hiệu nhận biết và biện pháp phòng chống Layer 7 DdoS attack để bảo vệ website của bạn ngay trong bài viết dưới đây.
Layer 7 DDoS là gì?
Layer 7 DDoS (viết tắt của Layer 7 Distributed Denial of Service) là hình thức tấn công từ chối dịch vụ phân tán nhắm trực tiếp vào tầng ứng dụng (Application Layer - tầng cao nhất trong mô hình OSI) của hệ thống, nơi người dùng và phần mềm tương tác với nhau.
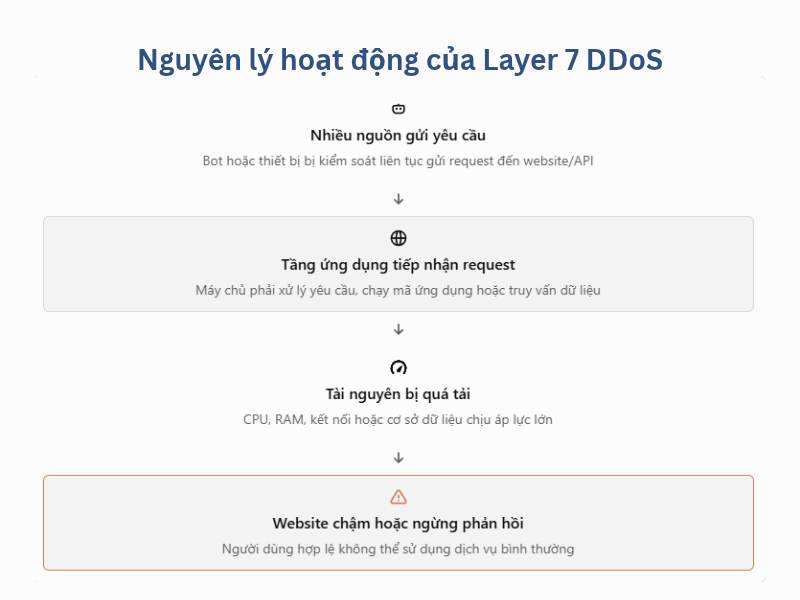
Mục tiêu chính của loại hình tấn công này là làm cạn tài nguyên xử lý của hệ thống, máy chủ hoặc cơ sở dữ liệu, khiến website/ứng dụng hoạt động chậm, không phản hồi hoặc người dùng không thể truy cập.
Layer 7 DDoS khác gì Layer 3/4 DDoS?
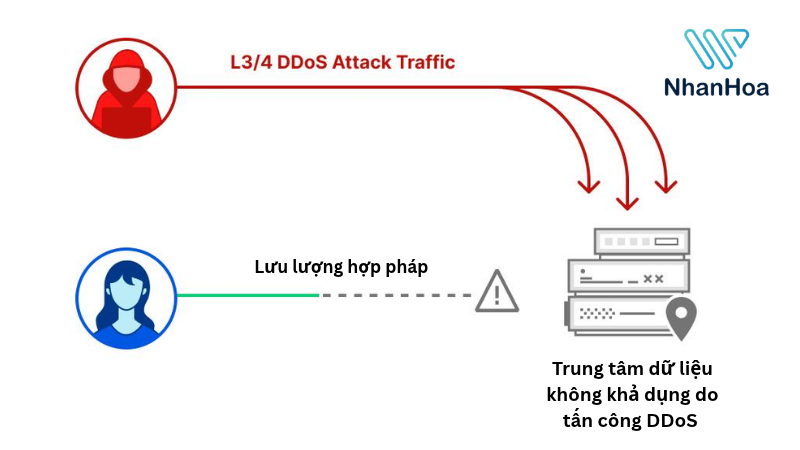
Sự khác biệt chính nằm ở tầng mạng bị nhắm mục tiêu và cách thức gây gián đoạn dịch vụ. Layer 3/4 DDoS chủ yếu khai thác giao thức mạng và giao vận để làm nghẽn đường truyền hoặc cạn kiệt tài nguyên kết nối. Trong khi đó, Layer 7 DDoS nhắm vào tầng ứng dụng, thường gửi lượng lớn yêu cầu HTTP/HTTPS để khiến website, API hoặc cơ sở dữ liệu quá tải.
Lưu ý: Đây là sự phân biệt về đặc điểm điển hình. Một cuộc tấn công có thể kết hợp nhiều phương thức và dấu hiệu thực tế có thể chồng lấn giữa các tầng.
>>>Xem thêm: Hosting chống DDoS & Các thông tin liên quan
Các hình thức tấn công Layer 7 DDoS phổ biến
DDoS Layer 7 thường nhắm vào tầng ứng dụng bằng cách gửi lượng lớn yêu cầu HTTP/HTTPS hoặc khai thác những thao tác tiêu tốn nhiều tài nguyên xử lý. Tùy vào phương thức tấn công, website có thể bị chậm, máy chủ quá tải hoặc người dùng không thể truy cập dịch vụ bình thường.
Dưới đây là những hình thức tấn công Layer 7 DDoS phổ biến mà quản trị viên website cần biết.
HTTP Flood
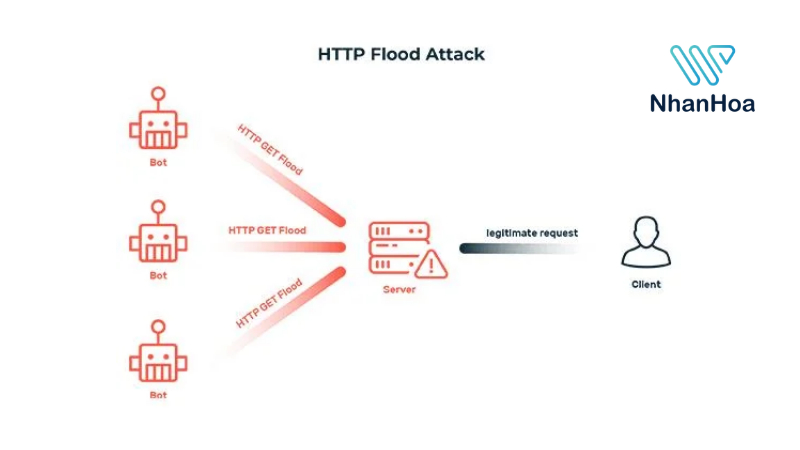
HTTP Flood là hình thức tấn công gửi số lượng lớn yêu cầu HTTP hợp lệ đến website mục tiêu nhằm tiêu hao tài nguyên xử lý của máy chủ và ứng dụng.
Kẻ tấn công có thể nhắm vào trang chủ, trang tìm kiếm, trang đăng nhập hoặc các chức năng cần truy vấn cơ sở dữ liệu. Mỗi request có thể trông giống một lượt truy cập thông thường, nhưng khi số lượng tăng cao, hệ thống có thể không còn đủ tài nguyên để phục vụ người dùng thật.
HTTPS Flood
HTTPS Flood là hình thức tấn công gửi lượng lớn yêu cầu HTTPS đến website, khiến hệ thống phải tiêu tốn tài nguyên cho việc xử lý kết nối mã hóa và các yêu cầu ở tầng ứng dụng.
Tùy kiến trúc triển khai, áp lực có thể xuất hiện tại lớp kết thúc TLS, máy chủ web hoặc ứng dụng phía sau. HTTPS Flood thường khó phân biệt với lưu lượng hợp lệ nếu các request có cấu trúc và hành vi gần giống người dùng thật.
Lưu ý: HTTPS Flood và HTTP Flood có thể tương đồng về bản chất. Điểm khác biệt nổi bật là HTTPS sử dụng mã hóa TLS, nhưng không phải mọi cuộc tấn công HTTPS đều gây quá tải TLS; tác động còn tùy cách triển khai hệ thống.
Slow HTTP Attack
Slow HTTP Attack là nhóm tấn công cố gắng duy trì các kết nối HTTP trong thời gian dài bằng cách gửi dữ liệu chậm hoặc không hoàn tất yêu cầu theo cách bình thường. Mục đích là chiếm giữ tài nguyên kết nối của máy chủ.
Khác với HTTP Flood thường tạo áp lực bằng số lượng request lớn, một số biến thể Slow HTTP có thể gây ảnh hưởng ngay cả khi tổng lưu lượng không quá cao.
Tấn công DDoS nhắm vào API
API là thành phần cho phép website, ứng dụng di động và các hệ thống khác trao đổi dữ liệu. Tấn công DdoS nhắm vào API là hình thức kẻ tấn công gửi số lượng lớn các yêu cầu đến những endpoint này để làm tăng tải xử lý và gây gián đoạn dịch vụ.
Tấn công vào chức năng tiêu tốn nhiều tài nguyên
Một số cuộc tấn công Layer 7 DDoS không nhất thiết dựa vào một giao thức hay kỹ thuật riêng biệt. Thay vào đó, chúng nhắm vào những chức năng yêu cầu nhiều tài nguyên để xử lý, chẳng hạn tìm kiếm nâng cao, lọc sản phẩm phức tạp hoặc tạo báo cáo.
Dấu hiệu nhận biết website bị tấn công Layer 7 DDoS
DDoS Layer 7 khiến website bị quá tải bằng cách gửi lượng lớn yêu cầu HTTP/HTTPS đến ứng dụng. Dưới đây là 5 dấu hiệu thường gặp:
- Website tải chậm hoặc không truy cập được: Trang web phản hồi chậm, thường xuyên báo lỗi 502, 503 hoặc 504 do máy chủ không xử lý kịp các yêu cầu.
- Lượng request tăng đột biến: Website bất ngờ nhận nhiều yêu cầu HTTP/HTTPS hơn bình thường, đặc biệt khi không có chiến dịch quảng cáo hay sự kiện làm tăng traffic.
- Một số chức năng hoạt động bất thường: Trang đăng nhập, tìm kiếm sản phẩm hoặc API phản hồi chậm do phải xử lý quá nhiều yêu cầu cùng lúc.
- Tài nguyên máy chủ tăng cao: CPU, RAM hoặc số lượng kết nối tăng bất thường, khiến hệ thống chậm dù băng thông chưa sử dụng hết.
- Xuất hiện lưu lượng bot đáng ngờ: Nhiều nguồn liên tục gửi yêu cầu lặp lại đến cùng một trang hoặc chức năng, với tần suất và hành vi khác thường.
Những dấu hiệu trên chưa đủ để khẳng định website bị Layer 7 DDoS. Quản trị viên cần kiểm tra log truy cập, tài nguyên máy chủ và hành vi request để xác định nguyên nhân.
>>> Xem thêm: Nhận biết 8 hình thức tấn công giả mạo (Phishing Attack) nguy hiểm
Cách phòng chống Layer 7 DDoS attack hiệu quả
Để phòng chống DDoS Layer 7, doanh nghiệp cần kết hợp giám sát lưu lượng truy cập, kiểm soát yêu cầu và sử dụng các giải pháp bảo mật phù hợp:
- Sử dụng tường lửa bảo vệ web (Web Application Firewall): Lọc các yêu cầu HTTP/HTTPS đáng ngờ, hỗ trợ phát hiện và ngăn chặn lưu lượng độc hại hướng đến ứng dụng web.
- Giới hạn tần suất truy cập (Rate Limiting): Đặt giới hạn số lượng yêu cầu trong một khoảng thời gian để giảm nguy cơ một nguồn truy cập liên tục làm quá tải website hoặc API.
- Giám sát lưu lượng truy cập thường xuyên: Theo dõi số lượng request, mức sử dụng CPU, RAM và nhật ký máy chủ để sớm phát hiện những dấu hiệu bất thường.
- Tăng cường bảo vệ các điểm truy cập quan trọng: Áp dụng xác thực, CAPTCHA hoặc cơ chế chống bot phù hợp cho trang đăng nhập, tìm kiếm và API.
- Tối ưu hạ tầng website: Sử dụng bộ nhớ đệm (cache), CDN và cân bằng tải khi phù hợp để giảm tải cho máy chủ và tăng khả năng chịu tải.
Nhân Hòa WAF – Giải pháp bảo vệ website hiệu quả
Trong các biện pháp phòng chống Layer 7 DDoS, Web Application Firewall (WAF) đóng vai trò quan trọng trong việc kiểm soát lưu lượng ở tầng ứng dụng. Nhân Hòa WAF giúp doanh nghiệp chủ động kiểm soát traffic, tăng tốc website, lọc lưu lượng độc hại, ngăn chặn bot xấu và các hình thức tấn công web phổ biến như SQL Injection, XSS.
>>> Trang bị Nhân Hòa WAF miễn phí 30 ngày tại đây!
Thu hút khách hàng mới và xây dựng thương hiệu uy tín
Giải pháp thiết kế website trọn gói giúp doanh nghiệp hiện diện chuyên nghiệp và phát triển kinh doanh trực tuyến dễ dàng hơn
[FAQs] Câu hỏi thường gặp về Layer 7 DdoS là gì?
Tấn công DDoS Layer 7 có nguy hiểm không?
Layer 7 DDoS khiến website chậm, gián đoạn dịch vụ hoặc không thể truy cập do máy chủ phải xử lý quá nhiều yêu cầu, tác động tiêu cực tới trải nghiệm người dùng và doanh thu của doanh nghiệp.
Layer 7 DDoS attack có làm mất dữ liệu website không?
DDoS Layer 7 chủ yếu nhằm làm quá tải ứng dụng hoặc máy chủ, không trực tiếp nhắm đến việc xóa dữ liệu. Tuy nhiên, sự cố gây gián đoạn hoạt động và trong một số trường hợp làm phát sinh rủi ro khác nếu hệ thống có lỗ hổng bảo mật đi kèm.
Làm thế nào để phân biệt Layer 7 DDoS với lượng truy cập tăng đột biến bình thường?
Hãy kiểm tra nguồn truy cập, tần suất yêu cầu, URL được truy cập và mức sử dụng tài nguyên máy chủ. Lưu lượng bất thường thường có mẫu truy cập lặp lại hoặc khác biệt so với hành vi người dùng thông thường.
Lời kết
Layer 7 DdoS attack có thể gây quá tải ứng dụng và ảnh hưởng trực tiếp đến hoạt động của website. Vì vậy, doanh nghiệp cần chủ động giám sát lưu lượng, kiểm soát yêu cầu truy cập và kết hợp các giải pháp bảo mật phù hợp.


 Tầng 4, Tòa 97–99 Láng Hạ, Phường Đống Đa, Thành phố Hà Nội
 Điện thoại:
 Mail: sales@nhanhoa.com
 Phản ánh chất lượng dịch vụ: