



Website bỗng chậm bất thường dù lượng truy cập không tăng? Đó có thể là dấu hiệu của HTTP Flood attack - một hình thức tấn công nhằm vào website. Vậy HTTP Flood là gì và làm sao để ngăn chặn hiệu quả mà không ảnh hưởng đến người dùng thật? Cùng Nhân Hòa tìm hiểu chi tiết trong bài viết dưới đây.
HTTP Flood là gì?
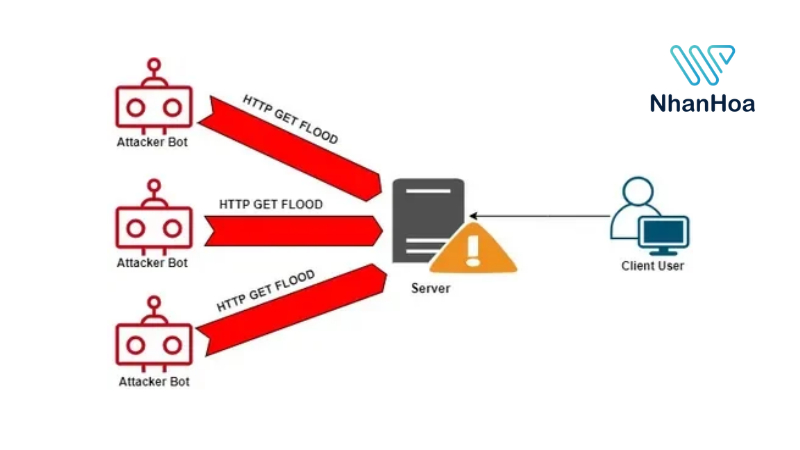
HTTP Flood là một hình thức tấn công từ chối dịch vụ (DoS/DDoS) ở tầng ứng dụng (Layer 7), trong đó kẻ tấn công gửi một lượng lớn yêu cầu HTTP đến website hoặc máy chủ web nhằm tiêu tốn tài nguyên xử lý.
HTTP Flood thường không khai thác lỗ hổng để xâm nhập hay đánh cắp dữ liệu mà tập trung làm cạn kiệt tài nguyên như CPU, RAM và khả năng xử lý yêu cầu của máy chủ.
Mục đích của HTTP Flood attack
Mục đích chính của tấn công DDoS tầng ứng dụng là làm cạn kiệt tài nguyên của máy chủ web hoặc ứng dụng ở tầng ứng dụng, từ đó gây ra tình trạng từ chối dịch vụ (DDoS). Cụ thể, các mục đích và hệ quả cốt lõi gồm:
Làm quá tải tài nguyên máy chủ
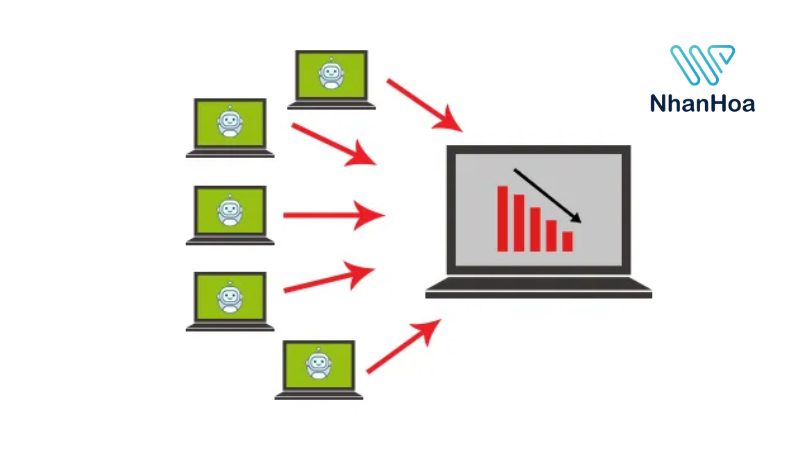
Kẻ tấn công dùng botnet gửi hàng loạt yêu cầu HTTP khiến CPU, RAM và kết nối của máy chủ phải làm việc liên tục để xử lý truy vấn và truy xuất cơ sở dữ liệu.
Làm chậm hoặc sập hệ thống
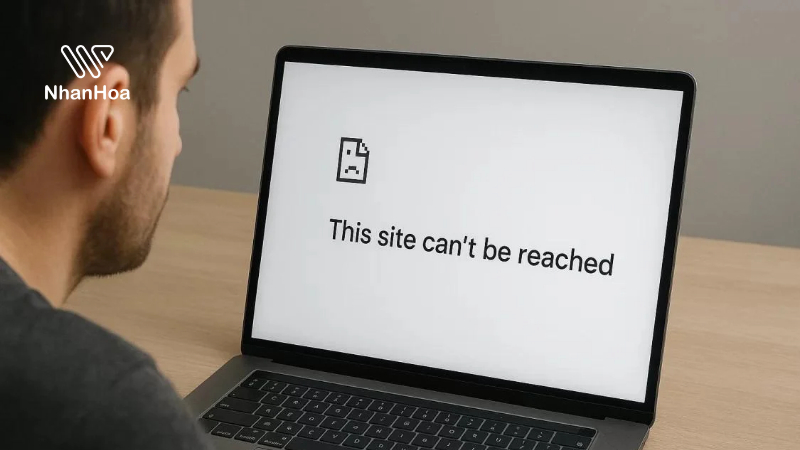
Khi tài nguyên bị bào mòn hết, máy chủ không thể phản hồi hoặc từ chối phục vụ các yêu cầu từ người dùng thật, dẫn đến website bị treo, phản hồi cực kỳ chậm hoặc sập hoàn toàn.
Gây thiệt hại kinh tế và uy tín
Việc hệ thống ngừng hoạt động làm gián đoạn kinh doanh trực tuyến, gây thất thoát doanh thu và ảnh hưởng xấu đến lòng tin của khách hàng đối với doanh nghiệp.
Ngụy trang cho các hành vi khác
Lưu lượng lớn từ HTTP Flood (thường giả lập giống hệt hành vi người dùng thật) giúp kẻ tấn công làm sao lãng đội ngũ kỹ thuật trong khi họ thực hiện các cuộc tấn công khác như đánh cắp dữ liệu hoặc xâm nhập hệ thống.
Các loại HTTP Flood attack phổ biến
HTTP Flood có thể nhắm vào nhiều loại yêu cầu và chức năng khác nhau trên website. Một số dạng phổ biến gồm:
- GET Flood: Gửi số lượng lớn yêu cầu GET để tải trang web, hình ảnh hoặc tài nguyên, khiến máy chủ tiêu tốn tài nguyên xử lý.
- POST Flood: Gửi liên tục yêu cầu POST, gây áp lực lên các chức năng xử lý dữ liệu như biểu mẫu, đăng nhập hoặc gửi thông tin.
- HTTP Flood nhắm vào API: Tạo nhiều yêu cầu đến API, làm tăng tải xử lý và có thể khiến các ứng dụng phụ thuộc vào API hoạt động chậm hoặc gián đoạn.
- HTTP Flood nhắm vào chức năng cụ thể: Tập trung vào các chức năng tiêu tốn nhiều tài nguyên như tìm kiếm, truy vấn cơ sở dữ liệu hoặc đăng nhập, khiến website quá tải dù tổng lưu lượng không quá lớn.
Các dạng tấn công này có thể kết hợp với nhau. Vì vậy, việc phát hiện HTTP Flood cần dựa trên tần suất yêu cầu, hành vi truy cập và mức tiêu thụ tài nguyên, thay vì chỉ nhìn vào tổng lưu lượng truy cập.
Phân biệt HTTP Flood attack với quả tải website thông thường
Tấn công DDoS tầng ứng dụng và quá tải website thông thường đều có thể khiến website phản hồi chậm, phát sinh lỗi hoặc ngừng hoạt động. Tuy nhiên, HTTP Flood xuất phát từ lưu lượng yêu cầu mang tính tấn công, trong khi quá tải thông thường thường do lượng người dùng tăng cao, tài nguyên máy chủ hạn chế hoặc lỗi ứng dụng.
Dấu hiệu nhận biết website bị tấn công DDoS tầng ứng dụng
DDoS tầng ứng dụng thường khó phát hiện hơn các cuộc tấn công làm nghẽn băng thông vì lưu lượng có thể giống hoạt động truy cập bình thường. Doanh nghiệp có thể dựa vào những dấu hiệu sau để nhận biết sớm nguy cơ.
- Website chậm hoặc không phản hồi: Thời gian tải trang tăng bất thường, thường xuyên xuất hiện lỗi 5xx dù máy chủ vẫn hoạt động.
- Tài nguyên máy chủ tăng cao: CPU, RAM hoặc số lượng kết nối tăng đột biến, trong khi lượng truy cập thông thường không có biến động tương ứng.
- Lượng yêu cầu HTTP bất thường: Nhật ký máy chủ ghi nhận nhiều yêu cầu lặp lại, tập trung vào một URL hoặc chức năng cụ thể.
- Một số chức năng bị quá tải: Các trang đăng nhập, tìm kiếm hoặc API phản hồi chậm, thậm chí không thể sử dụng.
- Lưu lượng truy cập có hành vi đáng ngờ: Nhiều yêu cầu xuất phát từ các IP, phiên truy cập hoặc tác nhân người dùng có mẫu hoạt động bất thường.
Lưu ý: Những dấu hiệu trên chưa đủ để khẳng định website đang bị DDoS tầng ứng dụng. Cần đối chiếu nhật ký truy cập, mức sử dụng tài nguyên và mô hình lưu lượng để phân biệt với lỗi cấu hình, sự cố máy chủ hoặc lượng truy cập tăng đột biến tự nhiên.
>>> Xem thêm: Tấn công Brute Force là gì? Cách nhận biết và phòng chống
Cách giảm thiểu HTTP Flood không ảnh hưởng tới người dùng
Để giảm thiểu HTTP Flood attack, doanh nghiệp cần kết hợp lọc lưu lượng, kiểm soát tần suất yêu cầu và tối ưu hạ tầng. Các biện pháp nên được điều chỉnh theo mức độ rủi ro nhằm hạn chế request độc hại mà không gây gián đoạn truy cập hợp lệ.
Sử dụng tường lửa ứng dụng web (WAF)
WAF phân tích các yêu cầu HTTP và áp dụng quy tắc bảo mật để phát hiện, hạn chế lưu lượng đáng ngờ. Quản trị viên nên cấu hình quy tắc phù hợp với từng chức năng của website, theo dõi log và điều chỉnh khi phát hiện chặn nhầm người dùng.
>>> Xem thêm: WAF là gì? Lợi ích và cách hoạt động của tường lửa ứng dụng
Áp dụng Rate Limiting linh hoạt
Giới hạn số lượng request trong một khoảng thời gian theo từng IP, phiên truy cập hoặc endpoint. Ngưỡng giới hạn cần dựa trên lưu lượng thực tế; với yêu cầu vượt ngưỡng, có thể trả về mã 429 hoặc áp dụng cơ chế trì hoãn phù hợp thay vì chặn toàn bộ truy cập ngay lập tức.
Xác minh bot theo mức độ rủi ro
Sử dụng các cơ chế như JavaScript Challenge, Managed Challenge hoặc CAPTCHA khi phát hiện hành vi đáng ngờ. Nên ưu tiên xác minh ít gây gián đoạn và chỉ yêu cầu người dùng thực hiện thêm thao tác khi cần thiết. Các cơ chế này không bảo đảm phát hiện được mọi bot và cần được cấu hình phù hợp.
Kết hợp CDN và bộ nhớ đệm (Caching)
CDN giúp phân phối nội dung tĩnh như hình ảnh, CSS và JavaScript từ máy chủ biên, giảm số yêu cầu phải chuyển về máy chủ gốc. Đồng thời, cache nội dung phù hợp và tối ưu các endpoint tiêu tốn tài nguyên giúp giảm áp lực xử lý. Tuy nhiên, cache không thể tự ngăn mọi HTTP Flood, đặc biệt khi yêu cầu nhắm vào chức năng động.
Triển khai phòng thủ nhiều lớp
Kết hợp lọc lưu lượng ở tầng mạng, hệ thống chống DDoS, WAF và giám sát tại tầng ứng dụng. Cách tiếp cận này giúp phát hiện, hạn chế và xử lý tấn công ở nhiều giai đoạn, đặc biệt khi lưu lượng vượt quá khả năng đáp ứng của máy chủ. Doanh nghiệp nên phối hợp với nhà cung cấp hạ tầng khi cần mở rộng năng lực giảm thiểu.
Lưu ý: Không có biện pháp đơn lẻ nào bảo đảm ngăn chặn hoàn toàn HTTP Flood mà không ảnh hưởng đến người dùng. Hiệu quả phụ thuộc vào cấu hình, đặc điểm lưu lượng và khả năng giám sát, điều chỉnh của hệ thống bảo mật.
Bảo vệ website trước HTTP Flood cùng Nhân Hòa WAF
Với hơn 25 năm kinh nghiệm trong lĩnh vực hạ tầng số, Nhân Hòa đồng hành cùng doanh nghiệp bảo vệ website trước các nguy cơ an ninh mạng, giảm thiểu tấn công và duy trì hoạt động trực tuyến ổn định.
Lợi ích của dịch vụ WAF Nhân Hòa
- Ngăn chặn tấn công Layer 7: Hỗ trợ phát hiện và giảm thiểu HTTP Flood cùng các hình thức tấn công web phổ biến.
- Lọc lưu lượng độc hại: Hạn chế request đáng ngờ, giảm nguy cơ máy chủ bị quá tải.
- Bảo vệ website 24/7: Hỗ trợ ngăn chặn các nguy cơ bảo mật như SQL Injection và Cross-Site Scripting (XSS).
- Duy trì hoạt động ổn định: Giảm nguy cơ gián đoạn dịch vụ, góp phần bảo đảm trải nghiệm người dùng.
- Giám sát và cảnh báo: Hỗ trợ theo dõi các nguy cơ bảo mật để quản trị viên kịp thời xử lý.
>>> Trang bị Nhân Hòa WAF miễn phí ngay!
[FAQs] Câu hỏi thường gặp về HTTP Flood attack
Tấn công DDoS tầng ứng dụng có làm mất dữ liệu website không?
HTTP Flood chủ yếu nhằm làm gián đoạn dịch vụ, không trực tiếp xóa dữ liệu. Tuy nhiên, sự cố quá tải hoặc các vấn đề phát sinh trong quá trình xử lý có thể ảnh hưởng đến hoạt động hệ thống.
HTTP Flood attack có thể nhắm vào một chức năng cụ thể của website không?
Có. Kẻ tấn công có thể tập trung vào các chức năng như tìm kiếm, đăng nhập hoặc API tiêu tốn nhiều tài nguyên để gây quá tải một phần hệ thống mà không cần gửi yêu cầu đến toàn bộ website.
Vì sao HTTP Flood vẫn có thể gây quá tải dù website đã nâng cấp máy chủ?
Nâng cấp CPU, RAM hoặc băng thông chỉ tăng khả năng chịu tải, không loại bỏ lượng request độc hại. Nếu các yêu cầu liên tục kích hoạt truy vấn cơ sở dữ liệu, máy chủ vẫn sẽ quá tải dù cấu hình mạnh hơn.
Lời kết
HTTP Flood làm gián đoạn hoạt động website và ảnh hưởng trực tiếp đến trải nghiệm khách hàng. Để hạn chế rủi ro, doanh nghiệp cần kết hợp giám sát lưu lượng, tối ưu hệ thống và triển khai các giải pháp bảo mật phù hợp.
Sở hữu kênh bán hàng riêng, thiết kế trọn gói và bàn giao thần tốc chỉ trong 3 ngày
Sở hữu website chuyên nghiệp chỉ với 9.000đ/ngày


 Tầng 4, Tòa 97–99 Láng Hạ, Phường Đống Đa, Thành phố Hà Nội
 Điện thoại:
 Mail: sales@nhanhoa.com
 Phản ánh chất lượng dịch vụ: