



Brute Force là một trong những hình thức tấn công phổ biến, lợi dụng việc thử nhiều mật khẩu để truy cập trái phép vào tài khoản và hệ thống. Vậy Brute Force là gì, hoạt động như thế nào và làm sao để bảo vệ website trước rủi ro này? Cùng Nhân Hòa tìm hiểu chi tiết trong bài viết dưới đây.
Brute Force là gì?
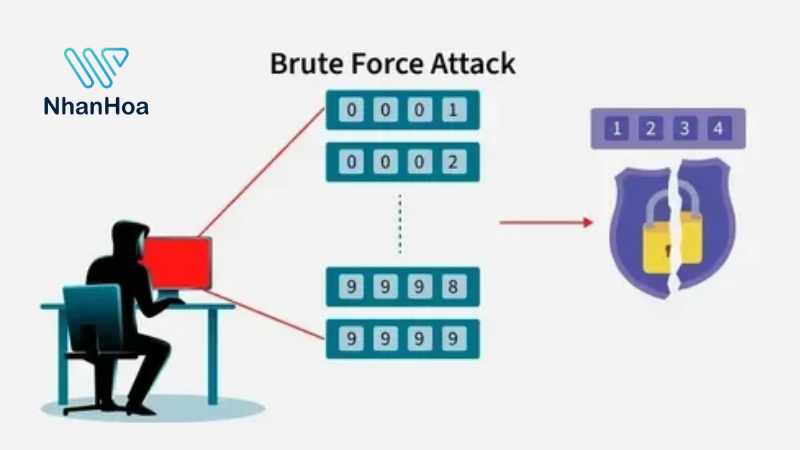
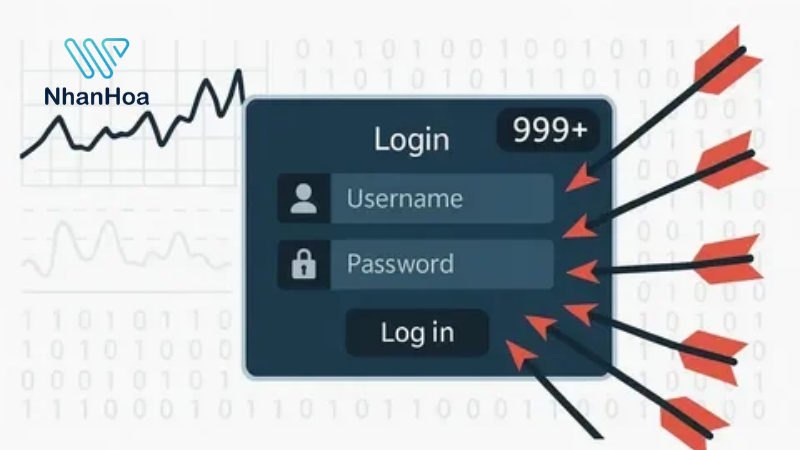
Brute Force attack (tấn công vét cạn) là một phương pháp tấn công an ninh mạng, trong đó kẻ tấn công thử nhiều tổ hợp mật khẩu hoặc thông tin xác thực cho đến khi tìm được kết quả đăng nhập vào tài khoản hoặc hệ thống.
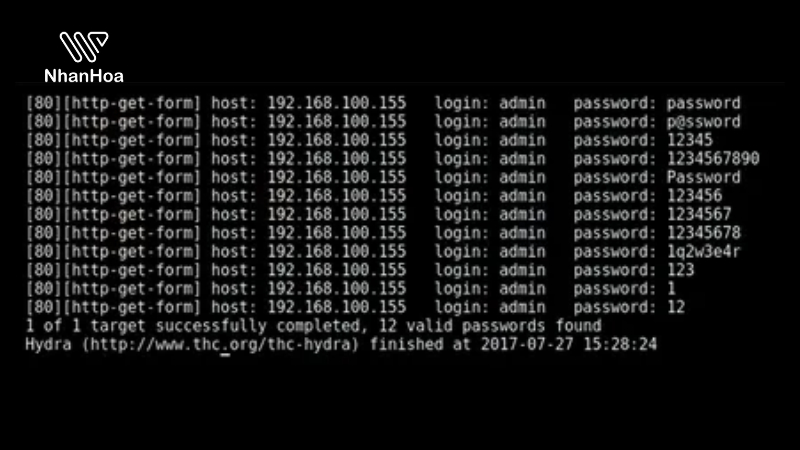
Ví dụ, khi muốn truy cập trái phép vào tài khoản quản trị website, kẻ tấn công sử dụng chương trình tự động thử các mật khẩu phổ biến như 123456, admin123 hoặc nhiều tổ hợp ký tự khác. Nếu mật khẩu yếu và hệ thống không có cơ chế giới hạn đăng nhập, nguy cơ tài khoản bị xâm nhập sẽ tăng lên.
Các đối tượng thường bị nhắm đến gồm:
- Tài khoản người dùng: Email, tài khoản mạng xã hội hoặc các dịch vụ trực tuyến sử dụng mật khẩu để đăng nhập.
- Website và trang quản trị: Đặc biệt là trang đăng nhập quản trị WordPress, tài khoản quản trị nội dung (CMS) hoặc các ứng dụng web có cơ chế xác thực.
- Máy chủ và dịch vụ từ xa: Các dịch vụ SSH, FTP hoặc RDP có thể trở thành mục tiêu nếu sử dụng mật khẩu yếu và cấu hình bảo mật chưa phù hợp.
- Cơ sở dữ liệu và hệ thống nội bộ: Những hệ thống yêu cầu xác thực để truy cập dữ liệu hoặc tài nguyên của doanh nghiệp.
Khi tấn công thành công, kẻ xấu có thể chiếm quyền tài khoản, đánh cắp dữ liệu, thay đổi nội dung website hoặc lợi dụng máy chủ để thực hiện các hoạt động trái phép.
Hậu quả của tấn công Brute Force đối với website
Tấn công vét cạn không chỉ đe dọa quyền kiểm soát website mà còn ảnh hưởng đến dữ liệu, hiệu suất vận hành và uy tín của doanh nghiệp. Khi kẻ tấn công truy cập thành công vào tài khoản hoặc hệ thống, những hậu quả có thể xảy ra bao gồm:
Bị chiếm quyền quản trị website
Kẻ tấn công chiếm quyền truy cập trang quản trị, tự ý chỉnh sửa nội dung, thay đổi cấu hình hoặc kiểm soát các chức năng quan trọng. Điều này khiến doanh nghiệp mất quyền kiểm soát website và có nguy cơ gián đoạn hoạt động.
Rò rỉ thông tin, dữ liệu khách hàng
Tài khoản bị xâm nhập trở thành điểm truy cập vào dữ liệu cá nhân, thông tin liên hệ, lịch sử đơn hàng hoặc dữ liệu nội bộ, tùy thuộc vào quyền hạn của tài khoản. Việc dữ liệu bị truy cập trái phép gây ảnh hưởng trực tiếp đến quyền lợi và quyền riêng tư của khách hàng.
Chèn mã độc, phát tán phần mềm độc hại
Sau khi chiếm được tài khoản có đủ quyền hạn, kẻ tấn công có thể chèn mã độc vào mã nguồn website, tạo liên kết độc hại hoặc chuyển hướng người dùng đến các trang web giả mạo. Website cũng có thể bị lợi dụng để phát tán phần mềm độc hại, gây nguy hiểm cho khách truy cập.
Giảm hiệu suất website
Các yêu cầu đăng nhập tự động với tần suất cao dễ tiêu tốn tài nguyên máy chủ, làm tăng thời gian phản hồi và khiến website hoạt động chậm. Trong trường hợp lưu lượng tấn công lớn, người dùng hợp lệ sẽ gặp khó khăn khi đăng nhập hoặc truy cập dịch vụ.
Thiệt hại danh tiếng, mất niềm tin của khách hàng
Website bị xâm nhập, rò rỉ dữ liệu hoặc phát tán nội dung độc hại khiến khách hàng nghi ngờ năng lực bảo mật của doanh nghiệp, ảnh hưởng trực tiếp đến hình ảnh thương hiệu, làm giảm tỷ lệ chuyển đổi và khiến doanh nghiệp khó duy trì quan hệ với khách hàng.
Phát sinh trách nhiệm pháp lý
Nếu sự cố dẫn đến việc dữ liệu cá nhân bị truy cập hoặc xử lý trái phép, doanh nghiệp có khả năng phải thực hiện các nghĩa vụ thông báo, khắc phục và chịu trách nhiệm theo quy định pháp luật hiện hành. Ngoài ra, doanh nghiệp còn phát sinh chi phí điều tra, xử lý sự cố và giải quyết khiếu nại từ khách hàng.
>>> Xem thêm: TOP những vụ tấn công mạng nổi bật tại Việt Nam trong năm qua [XEM NGAY]
Nguyên lý hoạt động của Brute Force attack
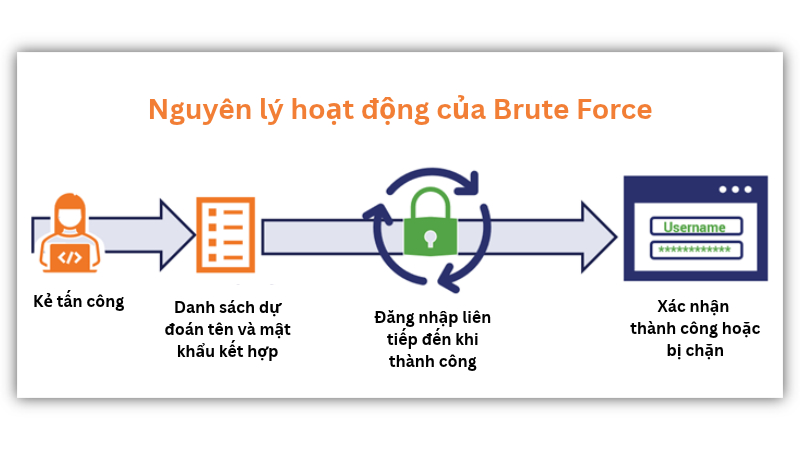
Tấn công vét cạn hoạt động dựa trên nguyên lý thử lần lượt nhiều tổ hợp mật khẩu hoặc thông tin xác thực cho đến khi tìm được kết quả khớp. Thay vì khai thác trực tiếp lỗ hổng phần mềm, phương pháp này tập trung vào việc đoán thông tin đăng nhập, thường thông qua các công cụ tự động hóa.
Bước 1: Xác định mục tiêu
Kẻ tấn công xác định tài khoản, trang đăng nhập hoặc dịch vụ cần truy cập, chẳng hạn trang quản trị website, WordPress hoặc máy chủ từ xa.
Bước 2: Tạo các danh sách tên và mật khẩu xác thực
Công cụ Brute Force web tạo hoặc lấy danh sách mật khẩu để thử. Tùy phương pháp, danh sách có thể gồm các tổ hợp ký tự, mật khẩu phổ biến hoặc những biến thể từ thông tin đã biết.
Bước 3: Tự động gửi yêu cầu đăng nhập
Công cụ lần lượt gửi thông tin xác thực đến hệ thống và kiểm tra phản hồi. Nếu đăng nhập thất bại, quá trình tiếp tục với tổ hợp tiếp theo. Nếu hệ thống phát hiện hành vi bất thường, cơ chế bảo vệ có thể giới hạn hoặc chặn các yêu cầu.
Bước 4: Đạt mục tiêu hoặc bị ngăn chặn
Nếu tìm được thông tin xác thực hợp lệ và vượt qua các lớp bảo vệ, kẻ tấn công có thể truy cập tài khoản tương ứng. Ngược lại, cuộc tấn công có thể thất bại khi hết danh sách thử hoặc bị hệ thống phát hiện, giới hạn và chặn lại.
Các hình thức tấn công Brute Force phổ biến
Brute Force attack là phương pháp tin tặc liên tục thử hàng loạt kết hợp tên đăng nhập và mật khẩu cho đến khi tìm ra mật khẩu chính xác. Dưới đây là các loại tấn công Brute Force web phổ biến:
Tấn công vét cạn đơn giản (Simple Brute Force)
Kẻ tấn công không dùng bất kỳ công cụ thông minh hay phần mềm hỗ trợ nào mà thực hiện thủ công, dùng kịch bản tự động đoán mò từng ký tự, chữ số của mật khẩu.
Tấn công từ điển (Dictionary Attack)
Thay vì thử ngẫu nhiên mọi ký tự, kẻ tấn công sử dụng danh sách mật khẩu phổ biến, từ ngữ hoặc những chuỗi ký tự thường được người dùng lựa chọn để thử đăng nhập.
Tấn công kết hợp (Hybrid Brute Force)
Kết hợp giữa tấn công từ điển và tấn công đơn giản. Kẻ tấn công lấy các từ có trong từ điển rồi thêm vào đó một vài số, ký tự đặc biệt hoặc biến thể dựa trên logic xác suất cao để tăng tốc độ dò.
Tấn công đảo ngược (Reverse Brute Force)
Thay vì thử nhiều mật khẩu cho một tài khoản, kẻ tấn công lại lấy một mật khẩu phổ biến (ví dụ: 123456 hoặc passwords) rồi đem thử quét qua hàng loạt tên đăng nhập khác nhau.
Nhồi nhét thông tin đăng nhập (Credential Stuffing)
Kẻ tấn công sử dụng các danh sách tên đăng nhập và mật khẩu đã bị rò rỉ từ một vụ lộ dữ liệu ở website, rồi tự động đem đi "nhồi" và thử đăng nhập vào các website, dịch vụ khác với hy vọng người dùng tái sử dụng cùng một mật khẩu.
Tấn công bảng cầu vồng (Rainbow Table Attack)
Kẻ tấn công sử dụng một bảng tra cứu được tính toán sẵn (rainbow table) để đối chiếu giữa mã băm (hash) của mật khẩu trong cơ sở dữ liệu bị đánh cắp với mật khẩu gốc, giúp rút ngắn thời gian bẻ khóa mật khẩu đã mã hóa.
>>> Xem thêm: Nhận biết 8 hình thức tấn công giả mạo (Phishing Attack) nguy hiểm
Sở hữu kênh bán hàng riêng, thiết kế trọn gói và bàn giao thần tốc chỉ trong 3 ngày
Sở hữu website chuyên nghiệp chỉ với 9.000đ/ngày
Dấu hiệu nhận biết website bị Brute Force attack
Website bị tấn công vét cạn thường có dấu hiệu bất thường về hiệu năng, hoạt động đăng nhập và nhật ký hệ thống.
Dấu hiệu trên hệ thống và hiệu năng
- Website tải chậm hoặc phản hồi bất thường: CPU, RAM hoặc băng thông tăng cao cùng thời điểm xuất hiện nhiều yêu cầu đăng nhập liên tục.
- Tài khoản liên tục bị khóa: Nhiều tài khoản bị khóa tạm thời do vượt quá số lần đăng nhập sai, kể cả tài khoản quản trị hoặc người dùng hợp lệ.
- Nhận thông báo đăng nhập thất bại dồn dập: Hệ thống gửi liên tiếp email hoặc cảnh báo về các lần đăng nhập không thành công trong thời gian ngắn.
Dấu hiệu trong nhật ký hệ thống (Server Logs)
- Nhiều lần đăng nhập sai từ cùng một IP: Nhật ký ghi nhận hàng loạt yêu cầu xác thực thất bại từ một địa chỉ IP trong thời gian ngắn.
- Lưu lượng tập trung vào trang đăng nhập: Các đường dẫn như /wp-login.php, /xmlrpc.php hoặc /admin xuất hiện với tần suất truy cập bất thường.
- Một tài khoản bị thử đăng nhập từ nhiều IP: Nhiều địa chỉ IP liên tục gửi yêu cầu xác thực đến cùng một tài khoản, có thể là dấu hiệu của tấn công phân tán.
- Nhiều tài khoản bị thử với cùng một mật khẩu: Nhật ký ghi nhận các lần đăng nhập vào nhiều tên người dùng khác nhau với mẫu thử tương tự, có thể liên quan đến Reverse Brute Force.
Cách phòng chống Brute Force web hiệu quả
Để phòng chống tấn công Brute Force, doanh nghiệp cần kết hợp bảo vệ tài khoản, giới hạn số lần đăng nhập và giám sát hoạt động bất thường trên website. Một số biện pháp quan trọng gồm:
Sử dụng WAF để lọc và ngăn chặn truy cập độc hại
Tường lửa ứng dụng web (WAF) giúp kiểm soát lưu lượng truy cập HTTP/HTTPS, phát hiện và ngăn chặn các yêu cầu đáng ngờ theo quy tắc bảo mật. Đây là một lớp bảo vệ bổ sung giúp giảm nguy cơ tấn công tự động vào website.
Sử dụng mật khẩu mạnh và xác thực đa yếu tố (MFA)
Đặt mật khẩu dài, khó đoán, kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt. Tránh sử dụng thông tin cá nhân hoặc các mật khẩu phổ biến như 123456, admin123. Bên cạnh đó, hãy bật xác thực đa yếu tố (MFA) để yêu cầu thêm bước xác minh khi đăng nhập, hạn chế nguy cơ bị chiếm tài khoản ngay cả khi mật khẩu bị lộ.
Giới hạn số lần đăng nhập thất bại
Thiết lập giới hạn số lần nhập sai mật khẩu trong một khoảng thời gian nhất định. Khi vượt ngưỡng, hệ thống tạm khóa tài khoản, trì hoãn lần đăng nhập tiếp theo hoặc yêu cầu CAPTCHA.
Giám sát nhật ký đăng nhập và chặn IP bất thường
Theo dõi server logs để phát hiện các dấu hiệu như nhiều lần đăng nhập thất bại liên tiếp, nhiều tài khoản bị thử truy cập từ cùng một IP hoặc một tài khoản bị nhắm đến từ nhiều địa chỉ IP.
Cập nhật website và bảo vệ trang đăng nhập
Thường xuyên cập nhật CMS, plugin, theme và các thành phần liên quan để hạn chế rủi ro bảo mật. Đồng thời, thay đổi tài khoản quản trị mặc định nếu cần, phân quyền theo nguyên tắc tối thiểu và hạn chế quyền truy cập vào các trang quản trị từ những nguồn không đáng tin cậy.
Sao lưu dữ liệu và xây dựng phương án ứng phó
Sao lưu website và cơ sở dữ liệu định kỳ để có thể khôi phục khi xảy ra sự cố. Nếu phát hiện đăng nhập trái phép, cần khóa hoặc bảo vệ tài khoản bị ảnh hưởng, đổi thông tin xác thực, thu hồi phiên đăng nhập đáng ngờ và kiểm tra các thay đổi trên hệ thống trước khi đưa website trở lại hoạt động bình thường.
>>> Xem thêm: Hosting chống DDoS & Các thông tin liên quan
Nhân Hòa WAF – Giải pháp hỗ trợ bảo vệ website trước tấn công Brute Force
Nhân Hòa WAF giúp bảo vệ website trước các truy cập độc hại thông qua việc phân tích, lọc và kiểm soát lưu lượng HTTP/HTTPS. Khi kết hợp với các biện pháp như giới hạn số lần đăng nhập, sử dụng mật khẩu mạnh và xác thực đa yếu tố (MFA), tường lửa góp phần giảm đáng kể nguy cơ tấn công Brute Force, hạn chế yêu cầu bất thường và tăng cường bảo mật cho hệ thống.
>>> Tham khảo và trải nghiệm Nhân Hòa WAF miễn phí ngay tại đây!
[FAQs] Những câu hỏi thường gặp về Brute Force attack
Vì sao tin tặc thường nhắm đến tài khoản quản trị website?
Tài khoản quản trị thường có quyền thay đổi nội dung, quản lý dữ liệu và cấu hình hệ thống. Nếu chiếm được tài khoản này, kẻ tấn công có thể kiểm soát website, đánh cắp thông tin hoặc cài mã độc.
Brute Force khác gì với Phishing?
Brute Force tìm cách đoán mật khẩu bằng cách thử nhiều tổ hợp thông tin đăng nhập. Trong khi đó, Phishing (lừa đảo trực tuyến) thường dụ người dùng tự cung cấp mật khẩu thông qua email, tin nhắn hoặc website giả mạo.
Brute Force có gây ảnh hưởng đến người dùng bình thường không?
Có. Các yêu cầu đăng nhập tự động với tần suất cao làm tăng tải máy chủ, khiến website phản hồi chậm. Ngoài ra, cơ chế khóa tài khoản sau nhiều lần nhập sai khiến người dùng hợp lệ tạm thời không đăng nhập được.
Lời kết
Brute Force gây ra nhiều rủi ro, từ chiếm quyền quản trị đến rò rỉ dữ liệu và gián đoạn hoạt động website. Để hạn chế nguy cơ, doanh nghiệp cần kết hợp mật khẩu mạnh, xác thực đa yếu tố, giám sát đăng nhập và các giải pháp bảo mật như WAF. Chủ động phòng chống tấn công vét cạn giúp website vận hành an toàn và ổn định hơn.
Giải pháp thiết kế website trọn gói giúp doanh nghiệp hiện diện chuyên nghiệp và phát triển kinh doanh trực tuyến dễ dàng hơnThu hút khách hàng mới và xây dựng thương hiệu uy tín


 Tầng 4, Tòa 97–99 Láng Hạ, Phường Đống Đa, Thành phố Hà Nội
 Điện thoại:
 Mail: sales@nhanhoa.com
 Phản ánh chất lượng dịch vụ: